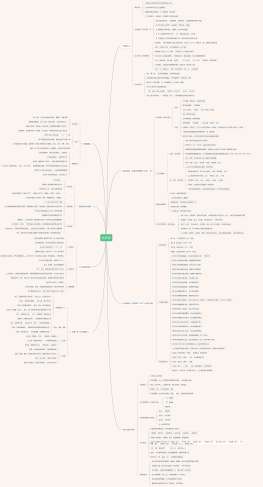
1. 指南定位与适用边界
性质:ISPE 发布的行业指南,非法规,无强制力但被广泛采信
目标:以科学与风险为基础,保障患者安全、产品质量、数据完整性
配套法规:中国GMP附录《计算机化系统》/ EU GMP Annex 11 / FDA 21 CFR Part 11 / ICH Q9·Q10
适用对象:GxP 相关的计算机化系统全生命周期(含自制与外购)
核心主张:可缩放(Scalable)——验证强度随风险与复杂度裁剪
2. 五个关键概念(Key Concepts)
科学与风险驱动:资源投向真正影响质量与数据完整性的地方
全生命周期:系统纳入质量管理体系(QMS)统一管理
可追溯性:需求—设计—测试—风险全程可追溯
可缩放:按系统风险、复杂度、新颖度裁剪工作量,不做无差别验证
明确角色与职责:受监管公司、供应商、IT、QA、使用部门分工清晰
3. 系统与软件分类(决定验证工作量)
Category 1 基础设施软件:操作系统、数据库、中间件、虚拟化层、网络组件
Category 3 非配置产品:现成商用软件,开箱即用、不修改配置
Category 4 配置产品:可配置但不含定制代码(LIMS / MES / ERP / 组态类)
Category 5 定制应用:含定制代码或自研模块,风险最高、验证最重
分类原则:按「功能对 GxP 的影响」判定,而非按软件品牌或名称
注意:第二版不再单独使用 Category 2 / Category 6
4. 生命周期 V 模型
概念阶段 Concept:系统清单建立、GxP 影响判定、初步分类
项目阶段 Project:计划 → URS → FS/DS/CS → 配置开发 → 测试 → 报告与放行
运行阶段 Operation:SOP、变更、事件、定期回顾、备份恢复、业务连续性
退役阶段 Retirement:数据迁移/归档、可读性保留、影响评估
V 模型理解:左侧是规范(要什么),右侧是确认(验到了吗),横线是可追溯
5. 需求管理(URS)
URS 是验证的起点,也是最终验收依据
要求:编号唯一、表述可测试、可追溯到底层设计
识别 GxP 关键需求(Critical Requirements)并单独标记
需求变更必须走变更控制,禁止「先实施后批准」
红线:上线后补写 URS、倒签日期
6. 风险管理(ICH Q9 思路)
流程:识别 → 分析 → 评价 → 控制 → 沟通 → 回顾
层级收窄:系统级风险 → 功能级风险 → 需求级风险
常用工具:FMEA、风险矩阵、故障树(FTA)
控制策略:功能控制(系统化)优先于程序控制(人工)
剩余风险须经质量部门书面接受
7. 供应商与服务商管理
责任不可转移:受监管公司承担最终合规责任
评估方式:问卷 + 文档评估 + 现场/远程审计,按风险分级
评估内容:QMS、开发过程、文档质量、补丁与变更通知、安全、可持续性
借用供应商文档(Leveraging):须做适用性评估并经己方批准
合同要点:审计权、文档交付、变更与停服通知、数据所有权、源码托管(Escrow)
8. 测试与确认(实施核心)
IQ 安装确认:版本核对、环境、依赖组件、配置基线
OQ 功能确认:关键需求逐条验证,含边界值与异常处理
PQ 性能确认:真实业务场景 / UAT / 并发与负载 / 集成接口
可追溯矩阵 RTM:需求 100% 覆盖,每条需求至少一个测试用例
测试数据:脱敏、具代表性、可复现、留证据
缺陷与偏差:记录 → 影响评估 → 关闭;不得用改文件方式掩盖
证据要求:截图 + 日期 + 执行人 + 系统版本,满足 ALCOA+
15. 落地清单 Checklist(按阶段)
立项:系统清单、GxP 影响判定、分类、初步风险评估
计划:验证计划 VP、角色职责矩阵、供应商评估
需求:URS + 风险评估 + 关键需求识别
设计/配置:FS / DS / CS、配置基线管理
测试:IQ / OQ / PQ + RTM + 缺陷闭环
放行:验证总结报告 VSR、系统放行批准、SOP 与培训到位
运行:变更 / 事件 / 定期回顾 / 审计追踪审阅 / 恢复演练
退役:数据归档、可读性验证、影响评估与记录保留
14. 常见误区(实施侧高频踩坑)
把系统分类当成「少做验证」的借口
只写 URS,不做可追溯矩阵,导致验证与需求脱节
测试只验「装得上」,不验「关键功能做得对不对」
照抄供应商文档替代己方适用性评估与批准
共享账号、审计追踪从不审阅
备份做了但从未做过恢复演练
先上线后补文档与测试记录(倒签)
13. 第二版重点与新兴主题
关键思考(Critical Thinking):不盲从流程,聚焦风险与实际价值
敏捷/迭代开发:增量交付 + 持续文档 + 持续验证,避免文档滞后
云与 SaaS:供应商审计、数据存放位置、多租户隔离、SLA 与退出机制
IT 基础设施与网络安全:账号、访问控制、补丁、日志与监控
人工智能 / 机器学习:GAMP 体系内另有专门指南,需单独评估
开源软件(OSS):版本可追溯性、漏洞维护与长期可维护性
12. 运行期与持续合规
SOP 体系:使用、维护、权限、备份、审计追踪审阅、事件处理
培训与资质:上岗前培训 + 持续培训
事件 / 偏差 / CAPA 与系统联动管理
定期回顾:变更、事件、审计追踪抽样、备份有效性
业务连续性与灾难恢复(BCP/DRP):有计划且定期演练
系统台账(System Inventory)与 GxP 影响清单持续维护
11. 配置与变更管理
配置项基线:版本、补丁、参数、接口、环境全部纳入台账
变更分级:按 GxP 影响判定回归测试范围与是否触发再验证
禁止未授权变更与「影子配置」
紧急变更:可先实施后补批,但必须完整留痕、可追溯
运行期同样适用:不只是项目阶段的事
10. 数据迁移与上线切换(高风险点)
三件套:迁移计划 + 迁移方案 + 迁移核对报告
核对维度:记录条数、关键字段、抽样比对、异常清单
切换方式:并行运行 / 直接切换 / 分批切换,必须带回退方案
迁移不得丢失审计追踪与原始数据关系
上线放行条件:验证报告 + SOP 生效 + 培训完成 + QA 批准
9. 数据完整性与电子记录
ALCOA+:可归属、清晰、同步、原始、准确 + 完整、一致、持久、可获取
审计追踪:默认开启、不可关闭/修改、可审阅、需定期回顾
电子签名:唯一绑定个人、不可复用、与手写签名等效
权限管理:最小权限、职责分离(开发/生产/管理员分离)、禁用共享账号
系统时钟受控:时间同步、时区明确、修改受控
备份与恢复:定期备份 + 恢复演练(备份 ≠ 可恢复)
归档可读性:退役后仍需保证记录可读取,含读取环境